
Le code aussi
rend des comptes.
De nombreux développeurs, de nombreuses branches, un référentiel central. À chaque analyse, Code Governance examine les modifications avant qu’elles n’atteignent la branche, constitue le dossier technique du projet et consigne ses contrôles dans le même registre de gouvernance que le reste de votre IA.
Chiffres issus d'un référentiel V-PROOF analysé à l'aide de la plateforme en septembre 2026.
Identifiez le problème avant la demande de fusion.
À chaque analyse, Code Governance examine les modifications avant la demande de fusion et signale les éléments non conformes à une règle, avant la révision et la mise en production.
Chaque modification est analysée au regard des normes de développement définies par l'organisation dans AI Library, et non au regard de règles génériques.
Il détecte les identifiants, les mots de passe et les variables sensibles dans le code, ainsi que les dépendances présentant des vulnérabilités connues et publiées.
Lorsqu'une modification enfreint une règle ou révèle un secret, elle est signalée et consignée comme élément de preuve. Les contrôles ont pour but de surveiller ; ils n'entravent pas le travail de l'équipe.
Quatre-vingt-dix secondes.Du commit à la preuve.
Chaque modification est attribuée à son auteur, qu'il s'agisse d'un humain ou d'un assistant IA ; la révision et les tests sont enregistrés à titre de preuve ; et la signature est conservée du développement jusqu'à la mise en production. Enregistré sur le portail V-PROOF, sans maquettes.
- 00:36Audit du référentiel : architecture, branches et entrées marquées comme définitives
- 00:48Historique par développeur et commit V-Seals
- 01:06Rapport humain/IA et schéma architectural
- 01:15Commit validé et vérification publique
Chaque analyse laisse une trace dans le registre.
À chaque analyse terminée, la plateforme évalue les contrôles du code de l'organisation et consigne le résultat à titre de preuve et d'auto-évaluation du contrôle dans le module de gouvernance. Le code est soumis au même enregistrement, à la même traçabilité et aux mêmes tests que le reste de l'IA.
Les identifiants dans le code. L'analyse les détecte et le contrôle exige qu'il n'y en ait aucun.
Licences autorisées, sous surveillance, sans licence enregistrée ou interdites, et vulnérabilités connues.
Quelle part des nouvelles lignes provient de commits mentionnant un coauteur IA ?
Fichiers de test par rapport aux fichiers de code, à chaque étape du projet.
Chaque contrôle est classé comme « Mis en œuvre », « Partiellement mis en œuvre » ou « Non mis en œuvre », avec les chiffres qui le justifient.
IA déclarée : la paternité du code, mesurée.
Pour la direction technique, il s'agit d'une question relevant de la gouvernance. Pour le service juridique, il s'agit de propriété intellectuelle. Savoir quelle partie du code a été écrite par une IA constitue le point de départ pour déterminer qui en est l'auteur, et cela s'inscrit dans le cadre de la paternité que la plateforme enregistre déjà pour le reste des actifs.
Entre deux versions, en langage des affaires.
Deux éléments analysés du référentiel sont sélectionnés et la plateforme explique les changements fonctionnels apportés, en précisant ce qui a été ajouté, modifié ou supprimé. Elle rédige ensuite les notes de version en espagnol, en catalan ou en anglais, prêtes à être transmises au client ou au comité.
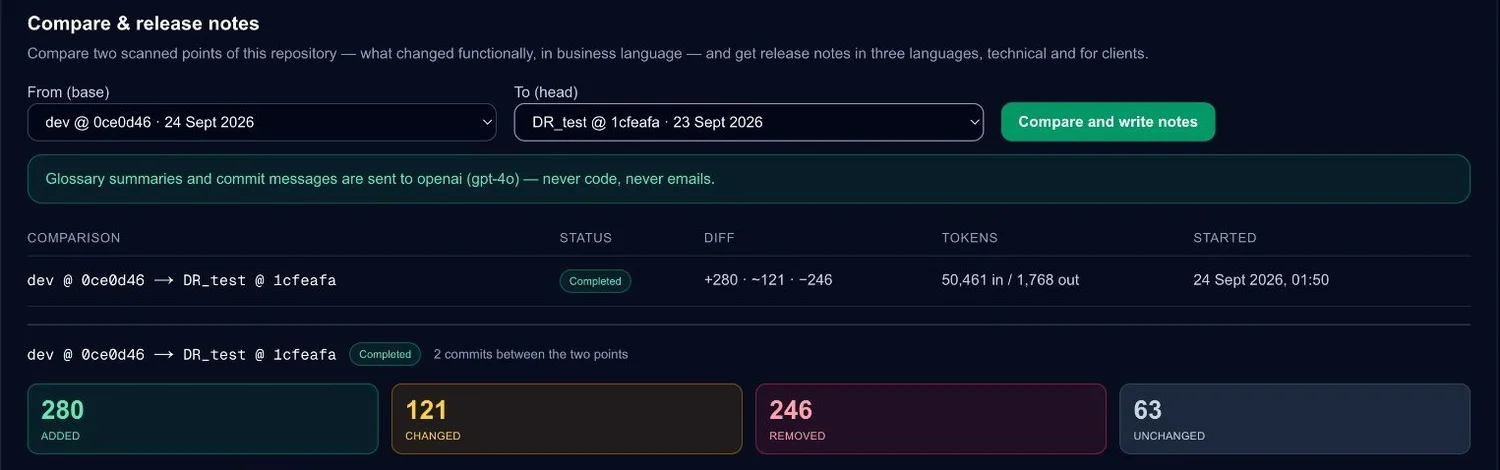 1234
- 1Deux points: la branche ainsi que le commit de référence et le commit de destination qui sont comparés
- 2Ce qui est publié: des extraits du glossaire et des messages de commit ; jamais de code ni d'e-mails
- 3Coût mesuré: jetons d’entrée et de sortie pour chaque comparaison
- 4Résultat: 280 ajouts, 121 modifications, 246 suppressions et 63 inchangés
Ce qui existe, qui l'a modifié et comment tout cela s'articule.
Par branche, lié aux lignes exactes et exportable vers Word. Avant de développer une nouvelle fonctionnalité, l'équipe sait si celle-ci existe déjà.
Les commits, les auteurs et les commentaires de chaque branche, classés par ordre chronologique. Une vue à 360 degrés, quel que soit le nombre de développeurs.
Les modules et leurs dépendances, représentés à partir du glossaire. Exportables au format SVG, PNG ou Mermaid.
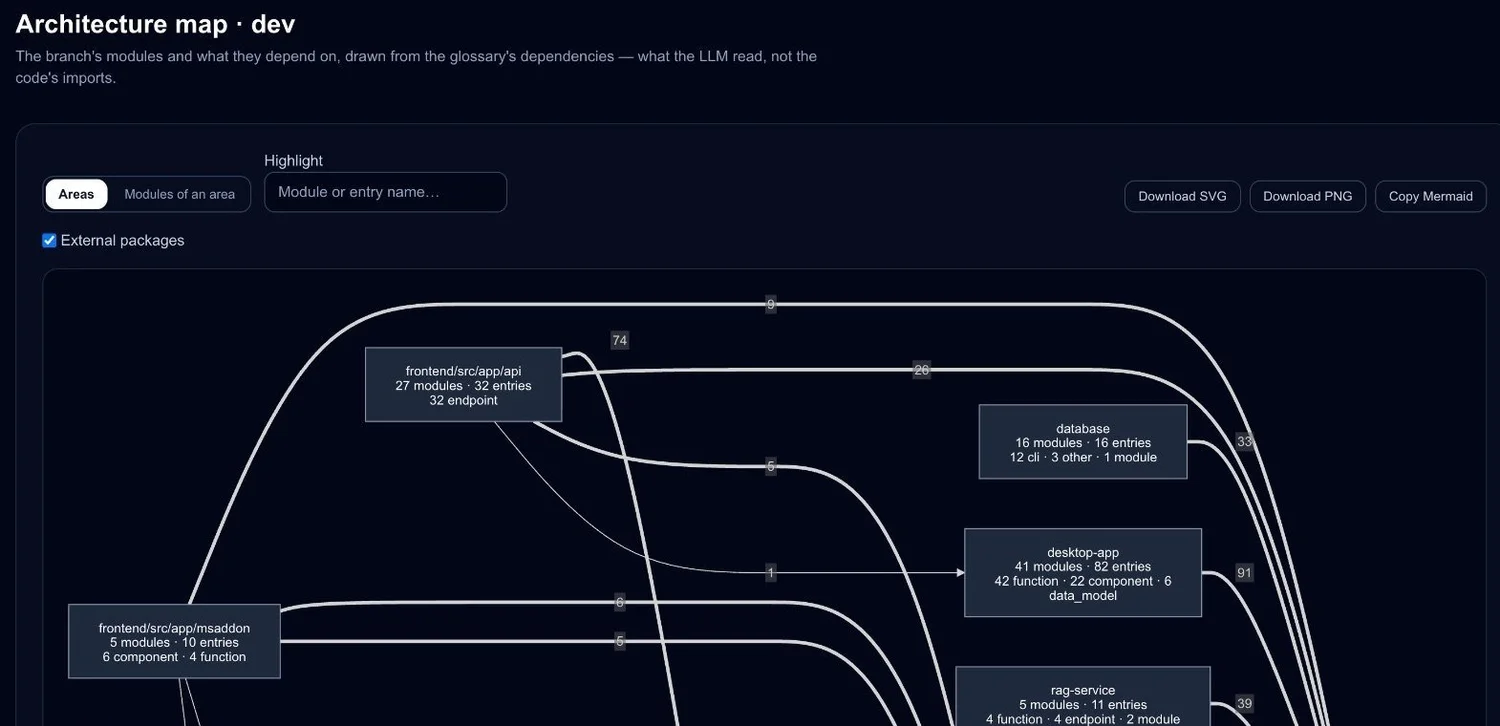 1234
- 1Deux vues: par domaine ou par module d'un domaine
- 2Exportable au format SVG, PNG ou Mermaid, pour la documentation
- 3Chaque domaine: ses modules, ses entrées de glossaire et ses types
- 4Dépendances: relations entre les domaines telles que définies dans le glossaire, et non celles issues des importations du code
Le commit, protégé par des preuves cryptographiques.
Un commit est associé à des preuves cryptographiques, ainsi qu'à son glossaire et à son historique : il permet de déterminer quel code était présent, ce qu'il faisait et qui l'a modifié, à un instant précis. Il est vérifié sur le portail public et exporté à l'intention d'un auditeur ou d'un client.
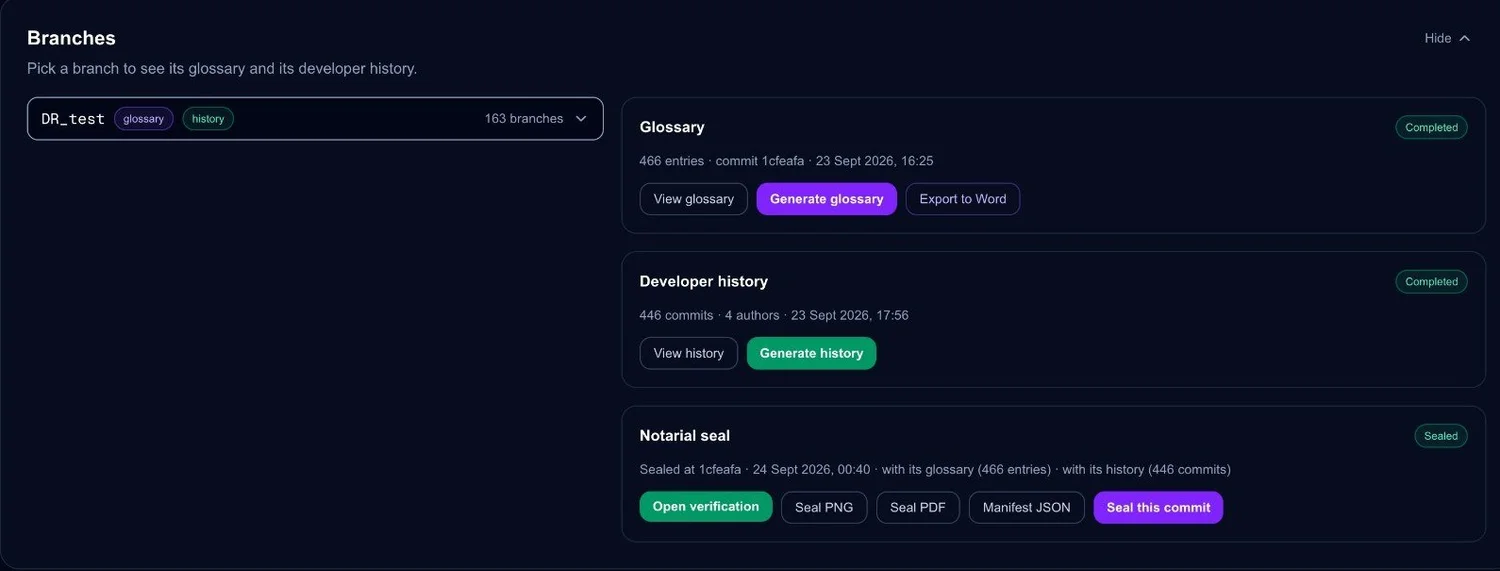 1
2
3
4
- 1Branche 163 branches dans un seul dépôt
- 2Glossaire de 466 entrées, exportable vers Word
- 3Historique: 446 commits de 4 auteurs
- 4Preuve: le commit associé à votre glossaire et à son historique grâce à une preuve cryptographique vérifiable
Ce qu'il fait et ce qu'il ne fait pas.
L'ensemble du projet sur un seul écran, sans avoir à compter sur quelqu'un qui le connaît par cœur.
Les branches, les pull requests et les modifications, expliquées en langage d'entreprise.
Contrôles évalués lors de chaque analyse, avec justification dans le registre de gouvernance.
Quelle partie du code mentionne la co-auteurie de l'IA et quelles licences s'appliquent aux dépendances ?
Dans quelle mesure connaissez-vous réellement votre code ?
Démonstration technique portant sur l'un de vos référentiels, conformément aux règles de votre organisation.