
Auch der Code
legt Rechenschaft ab.
Viele Entwickler, viele Zweige, ein zentrales Repository. Bei jeder Analyse überprüft Code Governance die Änderungen, bevor sie in den Zweig gelangen, erstellt das technische Protokoll des Projekts und führt die entsprechenden Kontrollen im selben Governance-Protokoll durch wie den Rest Ihrer KI.
Zahlen aus einem V-PROOF-Repository, das im September 2026 mit der Plattform analysiert wurde.
Erkennen Sie das Problem noch vor dem Pull-Request.
Bei jeder Analyse überprüft Code Governance die Änderungen vor dem Pull-Request und weist auf Verstöße gegen eine Richtlinie hin – noch vor der Überprüfung und vor der Freigabe.
Jede Änderung wird anhand der Entwicklungsrichtlinien geprüft, die die Organisation in der AI Library festlegt, und nicht anhand allgemeiner Regeln.
Erkennt Anmeldedaten, Passwörter und sensible Variablen im Code sowie Abhängigkeiten mit bekannten, veröffentlichten Sicherheitslücken.
Wenn eine Änderung gegen eine Vorschrift verstößt oder ein Geheimnis preisgibt, wird dies gemeldet und als Nachweis festgehalten. Die Kontrollen dienen der Überwachung; sie behindern die Arbeit des Teams nicht.
Neunzig Sekunden.Vom Commit bis zum Beweis.
Jede Änderung wird ihrem Urheber – sei es ein Mensch oder ein KI-Assistent – zugeordnet; die Überprüfung und die Tests werden als Nachweis protokolliert; und die Signatur bleibt von der Entwicklung bis zur Produktion erhalten. Aufgezeichnet über das V-PROOF-Portal, ohne Prototypen.
- 00:36Überprüfung des Repositorys: Architektur, Zweige und festgelegte Einträge
- 00:48Verlauf nach Entwickler und Commit V-Seals
- 01:06Mensch-KI-Verhältnis und Architekturdiagramm
- 01:15Versiegelter Commit und öffentliche Überprüfung
Jede Analyse hinterlässt Spuren im Protokoll.
Bei jeder abgeschlossenen Analyse bewertet die Plattform die Code-Kontrollen der Organisation und erfasst das Ergebnis als Nachweis und Selbstbewertung der Kontrolle im Governance-Modul. Der Code wird in dasselbe Protokoll, denselben Prüfpfad und denselben Nachweis aufgenommen wie der Rest der KI.
Anmeldeinformationen im Code. Die Analyse weist darauf hin, und die Überprüfung verlangt, dass keine vorhanden sind.
Zulässige Lizenzen, unter Beobachtung stehende Lizenzen, nicht registrierte oder verbotene Lizenzen sowie bekannte Sicherheitslücken.
Welcher Anteil der neuen Zeilen stammt aus Commits, in denen ein KI-Mitautor angegeben ist?
Testdateien im Vergleich zu Quellcode-Dateien in jedem Teil des Projekts.
Jede Kontrollmaßnahme wird als „umgesetzt“, „teilweise umgesetzt“ oder „nicht umgesetzt“ eingestuft, wobei die entsprechenden Zahlen als Begründung angegeben werden.
Deklarierte KI: Urheberschaft des Codes, Maßstab.
Für die technische Leitung geht es um Regierungsangelegenheiten. Für die Rechtsabteilung geht es um geistiges Eigentum. Zu wissen, welcher Teil des Codes von einer KI geschrieben wurde, ist der Ausgangspunkt, um die Frage nach dem Urheber zu beantworten, und knüpft an die Urheberschaft an, die die Plattform bereits für die übrigen Assets erfasst hat.
Zwischen zwei Versionen, in der Geschäftssprache.
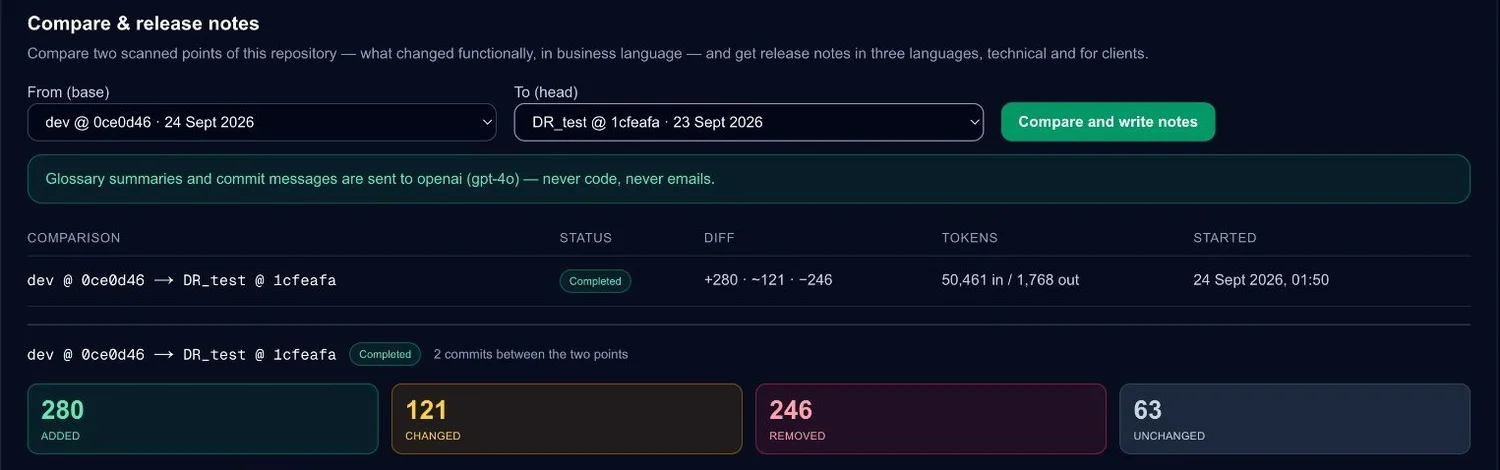
Es werden zwei analysierte Punkte aus dem Repository ausgewählt, und die Plattform erläutert, was sich funktional geändert hat – was hinzugefügt, geändert und entfernt wurde. Anschließend werden die Versionshinweise auf Spanisch, Katalanisch oder Englisch verfasst, bereit für den Kunden oder den Ausschuss.
 1234
- 1Zwei Punkte: Der Branch sowie der Basis- und Ziel-Commit, die verglichen werden
- 2Was wird angezeigt? Auszüge aus dem Glossar und Commit-Meldungen; niemals Code oder E-Mails
- 3Gemessene Kosten: Ein- und Ausgabetoken bei jedem Vergleich
- 4Ergebnis: 280 hinzugefügt, 121 geändert, 246 entfernt und 63 unverändert
Was gibt es, wer hat es verändert und wie passt alles zusammen?
Nach Zweigen gegliedert, mit den genauen Zeilen verknüpft und in Word exportierbar. Bevor etwas Neues programmiert wird, weiß das Team, ob es bereits vorhanden ist.
Commits, Autoren und Kommentare zu jedem Branch, chronologisch geordnet. Ein 360-Grad-Überblick, unabhängig von der Anzahl der Entwickler.
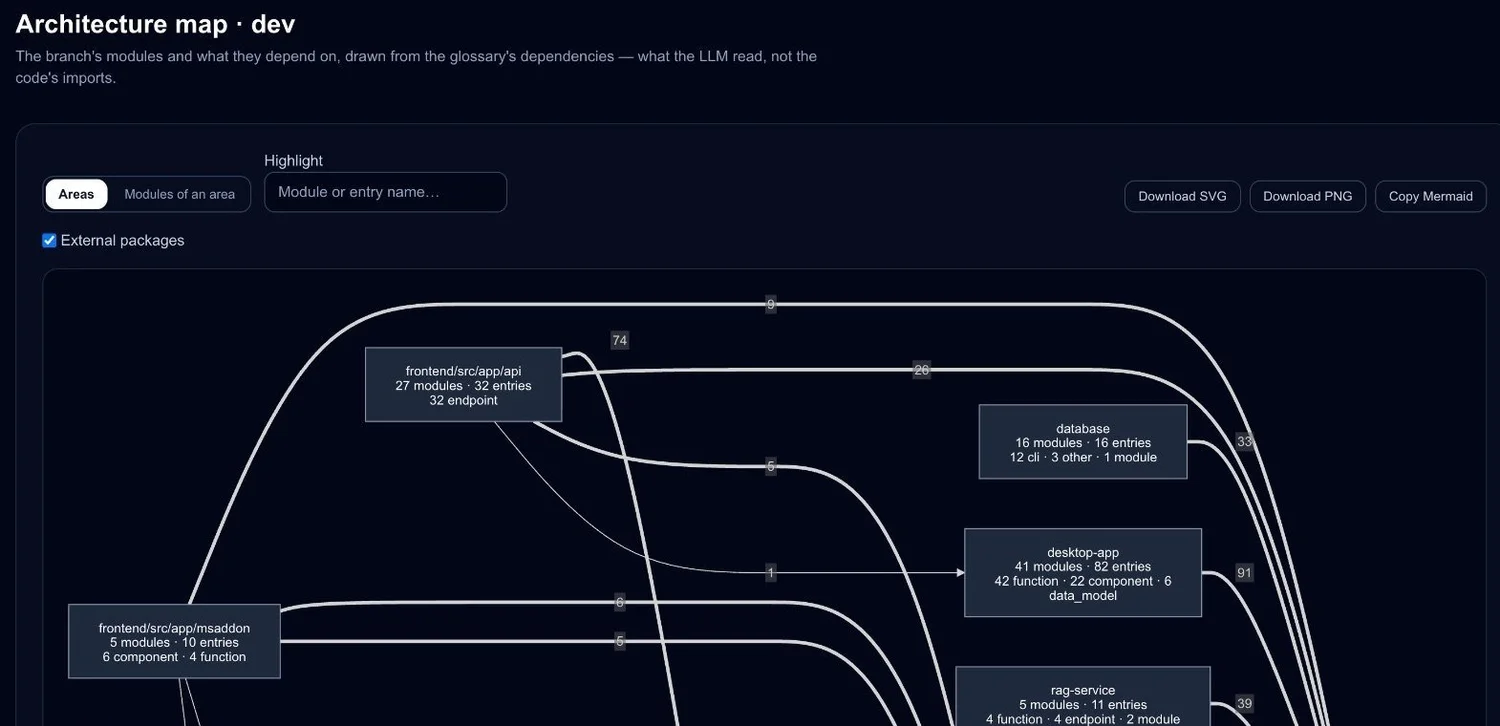
Die Module und ihre Abhängigkeiten, basierend auf dem Glossar. Exportierbar als SVG, PNG oder Mermaid.
 1234
- 1Zwei Ansichten: Nach Bereichen oder nach den Modulen eines Bereichs
- 2Exportierbar als SVG, PNG oder Mermaid für die Dokumentation
- 3Jeder Bereich: Seine Module, Glossareinträge und Typen
- 4Abhängigkeiten: Beziehungen zwischen Bereichen gemäß dem Glossar, nicht gemäß den Imports im Code
Der Commit, gesichert durch kryptografische Nachweise.
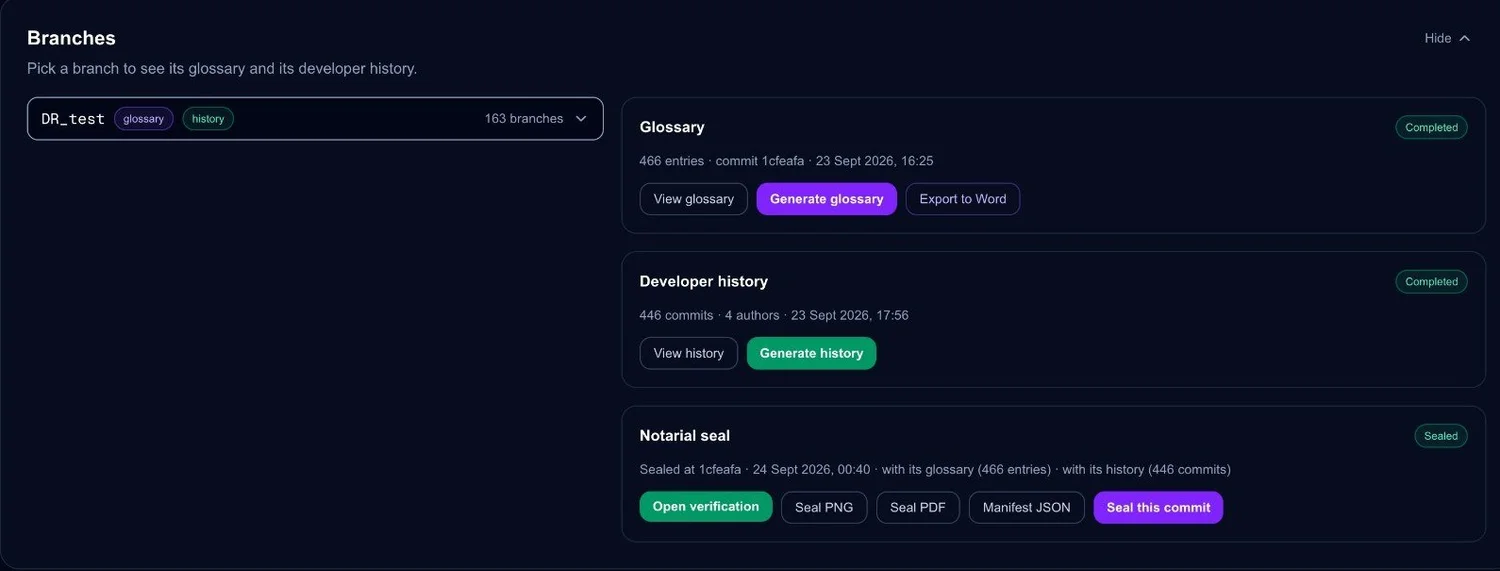
Ein Commit wird zusammen mit seinem Glossar und seinem Verlauf mit kryptografischen Nachweisen verknüpft: Es wird festgehalten, welcher Code vorhanden war, was er bewirkte und wer ihn geändert hat – und zwar zu einem bestimmten Zeitpunkt. Dies wird auf dem öffentlichen Portal überprüft und für einen Prüfer oder einen Kunden exportiert.
 1
2
3
4
- 1Zweig 163 Zweige in einem einzigen Repository
- 2Glossar mit 466 Einträgen, exportierbar nach Word
- 3Verlauf: 446 Commits von 4 Autoren
- 4Nachweis: Der mit Ihrem Glossar verbundene Commit und dessen Historie durch verifizierbare kryptografische Nachweise
Was es kann und was nicht.
Das gesamte Projekt auf einem Bildschirm – ohne darauf angewiesen zu sein, dass jemand es auswendig kennt.
Branches, Pull-Requests und Änderungen – erklärt in der Sprache der Wirtschaft.
Bei jeder Analyse bewertete Kontrollmaßnahmen, deren Nachweis im Governance-Protokoll enthalten ist.
Welcher Teil des Codes weist eine Mitautorenschaft durch KI auf und welche Lizenzen gelten für die Abhängigkeiten?
Wie gut kennen Sie Ihren Code eigentlich?
Technische Vorführung eines ihrer Repositorien unter Berücksichtigung der Richtlinien ihrer Organisation.