
El código también
rinde cuentas.
Muchos desarrolladores, muchas ramas, un repositorio central. En cada análisis, Code Governance revisa los cambios antes de que lleguen a la rama, construye la memoria técnica del proyecto y lleva sus controles al mismo registro de gobernanza que el resto de su IA.
Cifras de un repositorio de V-PROOF analizado con la plataforma en septiembre de 2026.
Detecte el problema antes del pull request.
En cada análisis, Code Governance revisa los cambios antes del pull request y señala lo que incumple una norma, antes de la revisión y de producción.
Cada cambio se analiza contra las normas de desarrollo que la organización define en AI Library, no contra reglas genéricas.
Detecta credenciales, claves y variables sensibles en el código, y dependencias con vulnerabilidades conocidas publicadas.
Cuando un cambio incumple una norma o expone un secreto, se señala y queda registrado como evidencia. Los controles observan; no bloquean el trabajo del equipo.
Noventa segundos.Del commit a la evidencia.
Cada cambio atribuido a su autor, humano o asistente de IA; la revisión y las pruebas registradas como evidencia; y la firma preservada de desarrollo a producción. Grabado sobre el Portal V-PROOF, sin maquetas.
- 00:36Auditoría del repositorio: arquitectura, ramas y entradas fijadas
- 00:48Historial por desarrollador y Commit V-Seals
- 01:06Ratio humano / IA y mapa de arquitectura
- 01:15Commit sellado y verificación pública
Cada análisis deja evidencia en el registro.
En cada análisis completado, la plataforma evalúa los controles de código de la organización y escribe el resultado como evidencia y autoevaluación del control en el módulo de gobernanza. El código entra en el mismo registro, el mismo rastro y la misma prueba que el resto de la IA.
Credenciales en el código. El análisis las redacta y el control exige que no haya ninguna.
Licencias permitidas, en vigilancia, sin licencia registrada o prohibidas, y vulnerabilidades conocidas.
Qué parte de las líneas nuevas procede de commits que declaran un coautor de IA.
Ficheros de prueba frente a ficheros de código, en cada parte del proyecto.
Cada control queda como Implementado, Parcial o No implementado, con las cifras que lo justifican.
IA declarada: la autoría del código, medida.
Para la dirección técnica es gobierno. Para Legal es propiedad intelectual. Saber qué parte del código escribió una IA es el punto de partida para responder quién es su autor, y enlaza con la autoría que la plataforma ya registra en el resto de activos.
Entre dos versiones, en lenguaje de negocio.
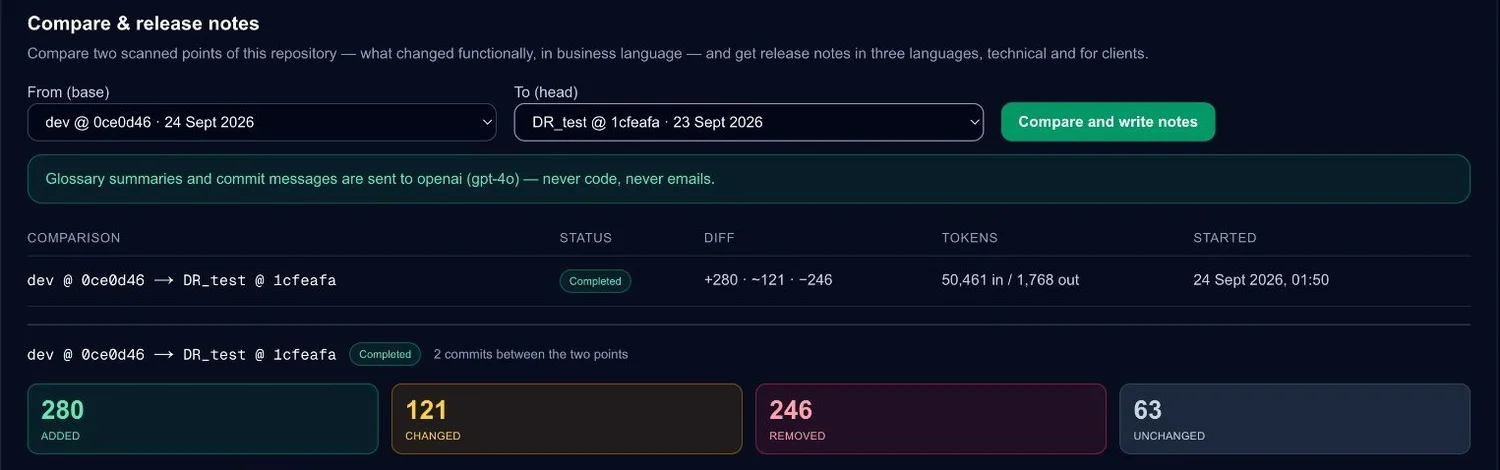
Se eligen dos puntos analizados del repositorio y la plataforma explica qué cambió funcionalmente, con lo añadido, lo modificado y lo retirado. Después escribe las notas de versión en castellano, catalán o inglés, listas para el cliente o para el comité.
 1234
- 1Dos puntos La rama y el commit de base y de destino que se comparan
- 2Qué sale Resúmenes del glosario y mensajes de commit; nunca código ni correos
- 3Coste medido Tokens de entrada y salida de cada comparación
- 4Resultado 280 añadidos, 121 cambiados, 246 retirados y 63 sin cambios
Qué existe, quién lo cambió y cómo encaja todo.
Por rama, enlazado a las líneas exactas y exportable a Word. Antes de programar algo nuevo, el equipo sabe si ya está hecho.
Commits, autores y comentarios de cada rama, ordenados en el tiempo. Una vista de 360 grados, con independencia del número de desarrolladores.
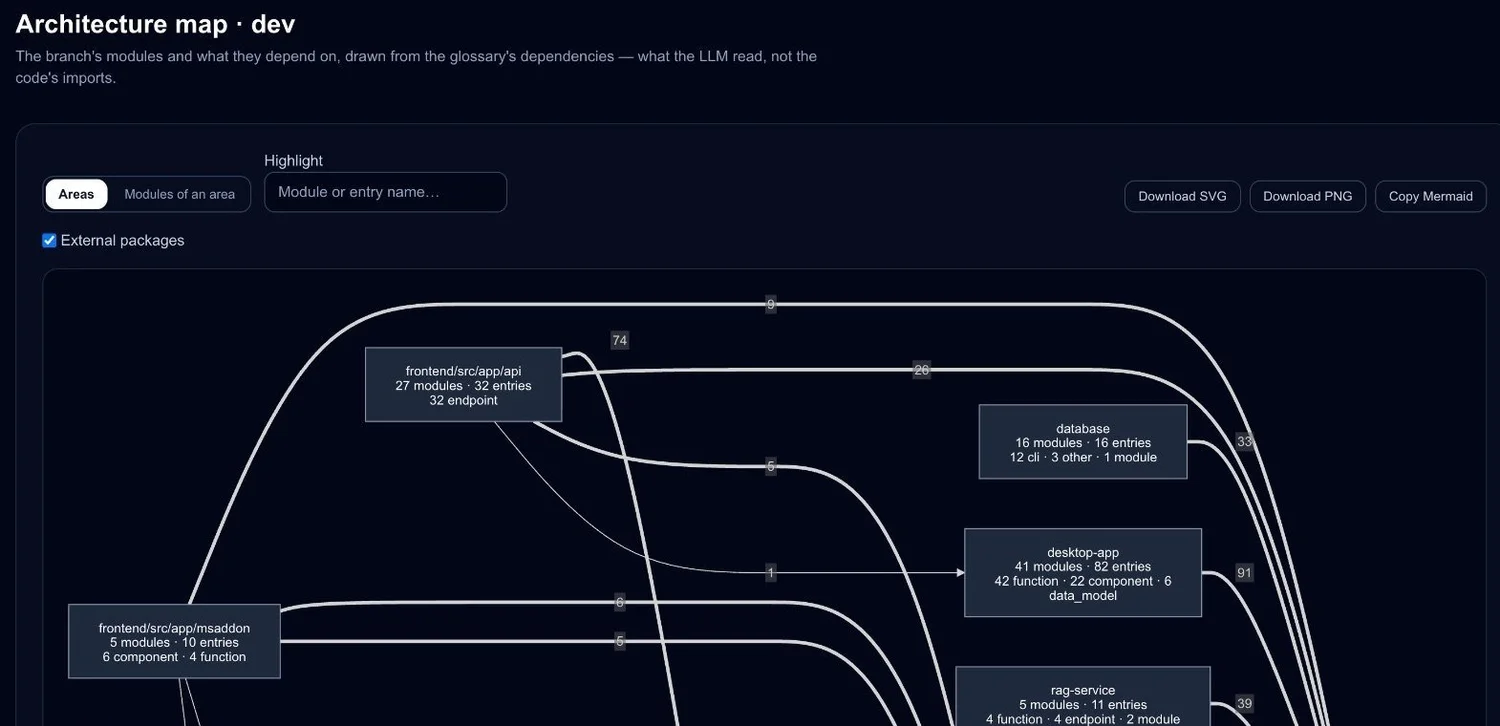
Los módulos y sus dependencias, dibujados a partir del glosario. Exportable en SVG, PNG o Mermaid.
 1234
- 1Dos vistas Por áreas o por los módulos de un área
- 2Exportable En SVG, PNG o Mermaid, para la documentación
- 3Cada área Sus módulos, entradas del glosario y tipos
- 4Dependencias Relaciones entre áreas según el glosario, no los imports del código
El commit, protegido con evidencia criptográfica.
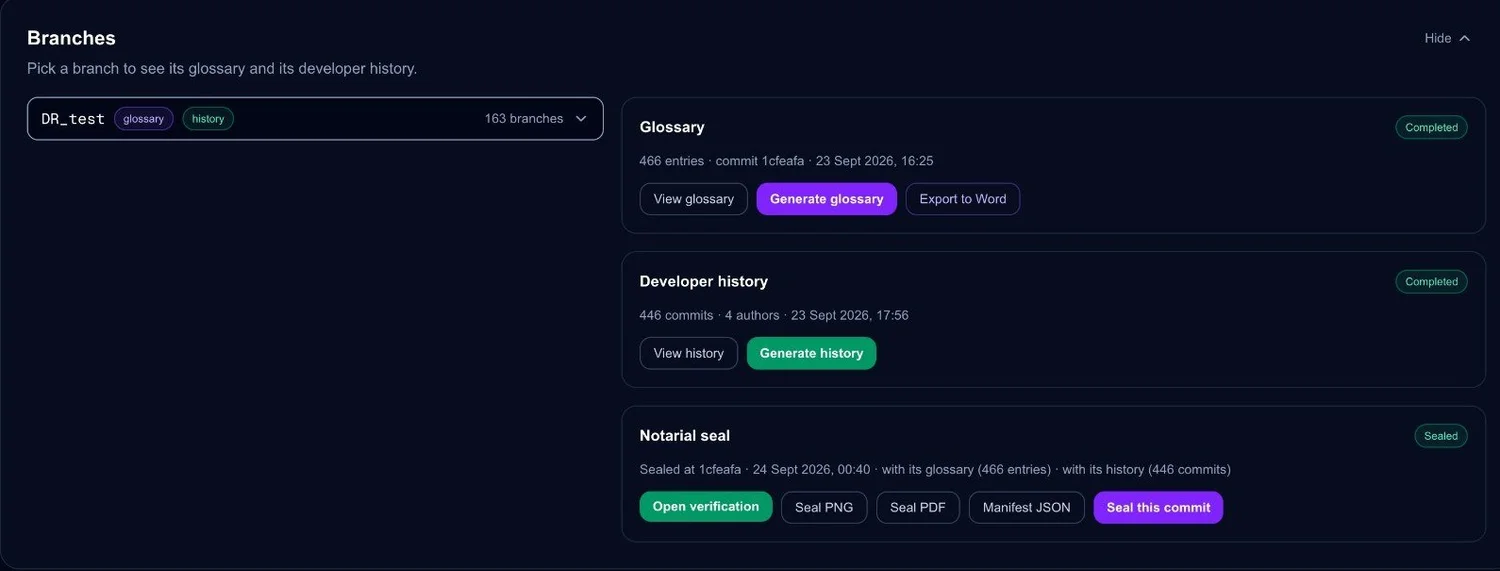
Un commit queda asociado a evidencia criptográfica junto con su glosario y su historial: queda fijado qué código había, qué hacía y quién lo cambió, en un mismo instante. Se verifica en el portal público y se exporta para un auditor o un cliente.
 1
2
3
4
- 1Rama 163 ramas en un solo repositorio
- 2Glosario 466 entradas, exportable a Word
- 3Historial 446 commits de 4 autores
- 4Evidencia El commit asociado a su glosario y su historial mediante evidencia criptográfica verificable
Qué hace y qué no hace.
Todo el proyecto en una pantalla, sin depender de quién lo conoce de memoria.
Ramas, pull requests y modificaciones, explicados en lenguaje de negocio.
Controles evaluados en cada análisis, con evidencia en el registro de gobernanza.
Qué parte del código declara coautoría de IA y qué licencias arrastran las dependencias.
¿Cuánto de su código conoce de verdad?
Demostración técnica sobre uno de sus repositorios, con las normas de su organización.